

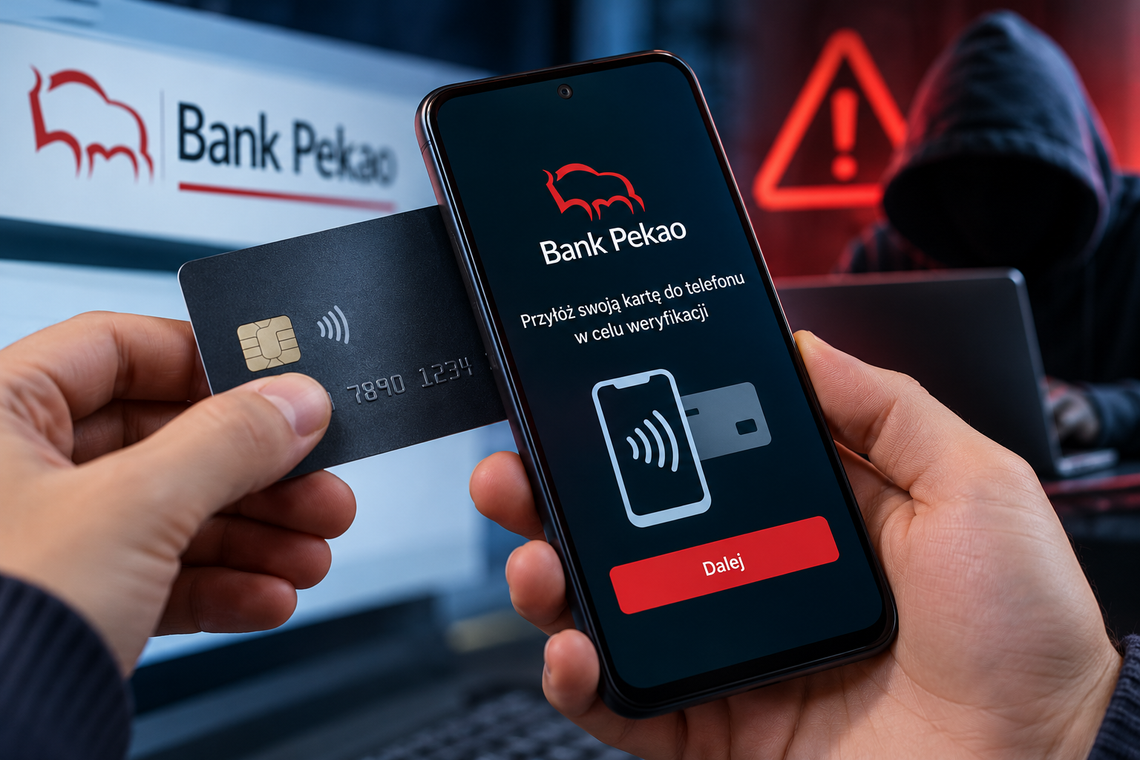
Fałszywa aplikacja bankowa. Tak oszuści próbują przejąć pieniądze
Zespół Reagowania na Incydenty Bezpieczeństwa Komputerowego polskiego sektora finansowego (CSIRT KNF) poinformował o wykryciu złośliwej aplikacji podszywającej się pod Bank Pekao. Program został przygotowany z myślą o użytkownikach telefonów z systemem Android.
Oszustwo opiera się na wykorzystaniu technologii NFC, która umożliwia bezprzewodową komunikację urządzeń znajdujących się blisko siebie. To właśnie dzięki niej można płacić zbliżeniowo telefonem lub kartą.
Po uruchomieniu fałszywej aplikacji użytkownik otrzymuje polecenie przyłożenia karty płatniczej do telefonu. Czynność przedstawiana jest jako element weryfikacji bankowej. W rzeczywistości może umożliwić przestępcom przechwycenie i przekazanie komunikacji NFC do innego urządzenia.
Kolejnym etapem oszustwa jest próba wyłudzenia kodu PIN. Jeśli użytkownik wpisze go w fałszywej aplikacji, dane mogą trafić bezpośrednio do przestępców.
Atak wykorzystuje technikę określaną jako NFC Relay. Pozwala ona przekazywać komunikację pomiędzy kartą a oddalonym urządzeniem, które może zostać wykorzystane do przeprowadzenia nieautoryzowanej transakcji.
Nie ma jej w Google Play. Jak fałszywa aplikacja trafia na telefon?
Złośliwy program nie jest dostępny w oficjalnym sklepie Google Play. Przestępcy próbują jednak nakłaniać użytkowników do pobrania go z innych źródeł.
W tym celu mogą rozsyłać wiadomości SMS lub e-maile zawierające link do instalacji. Fałszywe aplikacje bywają również promowane za pośrednictwem komunikatorów internetowych oraz stron przypominających oficjalne serwisy banków.
Osoba, która kliknie przesłany odnośnik, może trafić na witrynę zachęcającą do zainstalowania programu rzekomo niezbędnego do korzystania z bankowości elektronicznej.
Szczególną ostrożność powinny wzbudzić prośby o przyłożenie fizycznej karty do telefonu i wpisanie PIN-u w aplikacji pobranej z nieznanego źródła. Takie polecenie może być próbą kradzieży danych i pieniędzy.
CSIRT KNF przypomina, aby instalować aplikacje bankowe wyłącznie z zaufanych źródeł i nie korzystać z linków przesyłanych przez nieznanych nadawców.
Bank Pekao zareagował na zagrożenie
Do sprawy odniósł się również Bank Pekao, pod którego aplikację podszywali się cyberprzestępcy.
Jak przekazał Paweł Jurek, rzecznik prasowy banku, w rozmowie z portalem Interia Biznes, wykrycie programu podszywającego się pod bank skutkuje zgłoszeniem sprawy odpowiednim służbom.
Według przedstawiciela Pekao również w tym przypadku podjęto działania, dzięki którym udało się szybko zablokować wykrytą aplikację.
Nie wyklucza to jednak pojawienia się kolejnych podobnych programów. Oszuści mogą zmieniać nazwy aplikacji, ich wygląd oraz sposoby rozpowszechniania, aby nakłonić następne osoby do instalacji.
Co zrobić, jeśli przyłożyliśmy kartę do telefonu?
Osoby, które podejrzewają, że zainstalowały fałszywą aplikację bankową, powinny jak najszybciej skontaktować się ze swoim bankiem. Szczególnie ważne jest natychmiastowe działanie, jeśli doszło już do przyłożenia karty do telefonu lub wpisania kodu PIN.
W takiej sytuacji należy niezwłocznie zablokować lub zastrzec kartę oraz poinformować bank o możliwym oszustwie. Warto również sprawdzić historię rachunku i zgłosić każdą transakcję, której właściciel konta nie rozpoznaje.
Jeśli na telefonie znajduje się podejrzany program, nie należy ponownie go uruchamiać ani wpisywać w nim żadnych danych. Bank może wskazać dalsze kroki potrzebne do zabezpieczenia rachunku, a urządzenie powinno zostać sprawdzone pod kątem złośliwego oprogramowania.
W przypadku utraty pieniędzy należy również zawiadomić policję. Podejrzane wiadomości SMS zawierające linki można przekazywać do CERT Polska na numer 8080.






Napisz komentarz
Komentarze